Сервер исправления ИИ соединяет сканеры безопасности и помощников ИИ
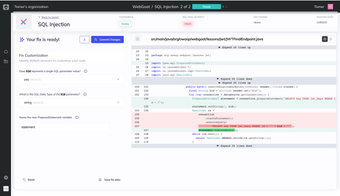
bugsy, от Mobb Dev, автоматизирует устранение проблем безопасности для разработчиков и AI-агентов, превращая результаты сканирования в применяемые исправления. Он работает как сервер Протокола Контекста Модели, позволяя AI-ассистентам действовать в контексте репозитория для генерации и применения изменений кода. Инструмент предоставляет автоматическую генерацию исправлений, точку входа CLI через npx и веб-интерфейс для обзора. Он нацелен на разработчиков, поддерживающих открытый исходный код, и команды DevSecOps, сокращая усилия по ручному патчированию.
Какие задачи вы на самом деле можете использовать bugsy?
bugsy принимает результаты статического анализа и превращает их в изменения кода, сосредотачиваясь строго на исправлении, а не на обнаружении. Целевая аудитория включает поддерживающих публичные репозитории и интегрирует сгенерированные патчи в рабочее пространство репозитория для проверки. Его общественная версия оптимизирована для проектов с открытым исходным кодом и предназначена для завершения цикла между отчетами о уязвимостях и конкретными изменениями кода, которые разработчики могут проверить и зафиксировать.
- Snyk
- Checkmarx
- GitHub Advanced Security (CodeQL)
- OpenText Fortify
Насколько точны сгенерированные исправления по сравнению с ручными патчами?
Инструмент производит предлагаемые изменения, описанные как готовые к производству исправления кода, но правильность зависит от результатов сканера и работы помощника в контексте репозитория. Поскольку bugsy не обнаруживает уязвимости сам, качество патчей соответствует точности отчетов SAST и ясности запроса помощника. Команды должны проводить традиционный обзор кода и тестирование на изменениях, сгенерированных ИИ, перед слиянием в основные ветки.
Требуются ли технические знания для получения полезных результатов?
Запуск bugsy в качестве сервера MCP требует API-ключа от Mobb и совместимого с MCP помощника. Проект также работает как CLI через npx на системах с Node.js, что позволяет быстро выполнять его без сложного установщика. Поддерживаемые среды MCP включают Claude Desktop, Cursor и Windsurf, что означает, что администраторам необходимо настроить доступ к репозиторию и учетные данные для помощников, чтобы применять изменения внутри рабочего пространства проекта.
Какие ограничения должны учитывать команды?
bugsy не привязан к конкретному поставщику, но настроен для публичных репозиториев GitHub, GitLab и ADO, поэтому частные или самохостингованные рабочие процессы могут потребовать дополнительной настройки. Инструмент полностью полагается на внешние входные данные SAST, поэтому пробелы в охвате сканера создают пробелы в исправлении. Как проект, ориентированный на сообщество, команды, которым требуются только корпоративные средства управления, должны планировать дополнительное управление доступом, проверкой и интеграцией с существующими системами безопасности.
Практичный выбор для команд, работающих с SAST и MCP рабочими процессами
bugsy является практичным вариантом для разработчиков и DevSecOps, которые уже используют инструменты SAST и совместимые с MCP помощники и которые принимают предлагаемые ИИ патчи в качестве отправных точек. Mobb, основанная в 2021 году Эйтаном Ворселем и Джонатаном Афеком, сосредоточена на автоматизированном устранении неполадок; командам следует запланировать время для человеческой проверки сгенерированных правок и для настройки доступа к MCP, прежде чем полагаться на него в производственных конвейерах.